
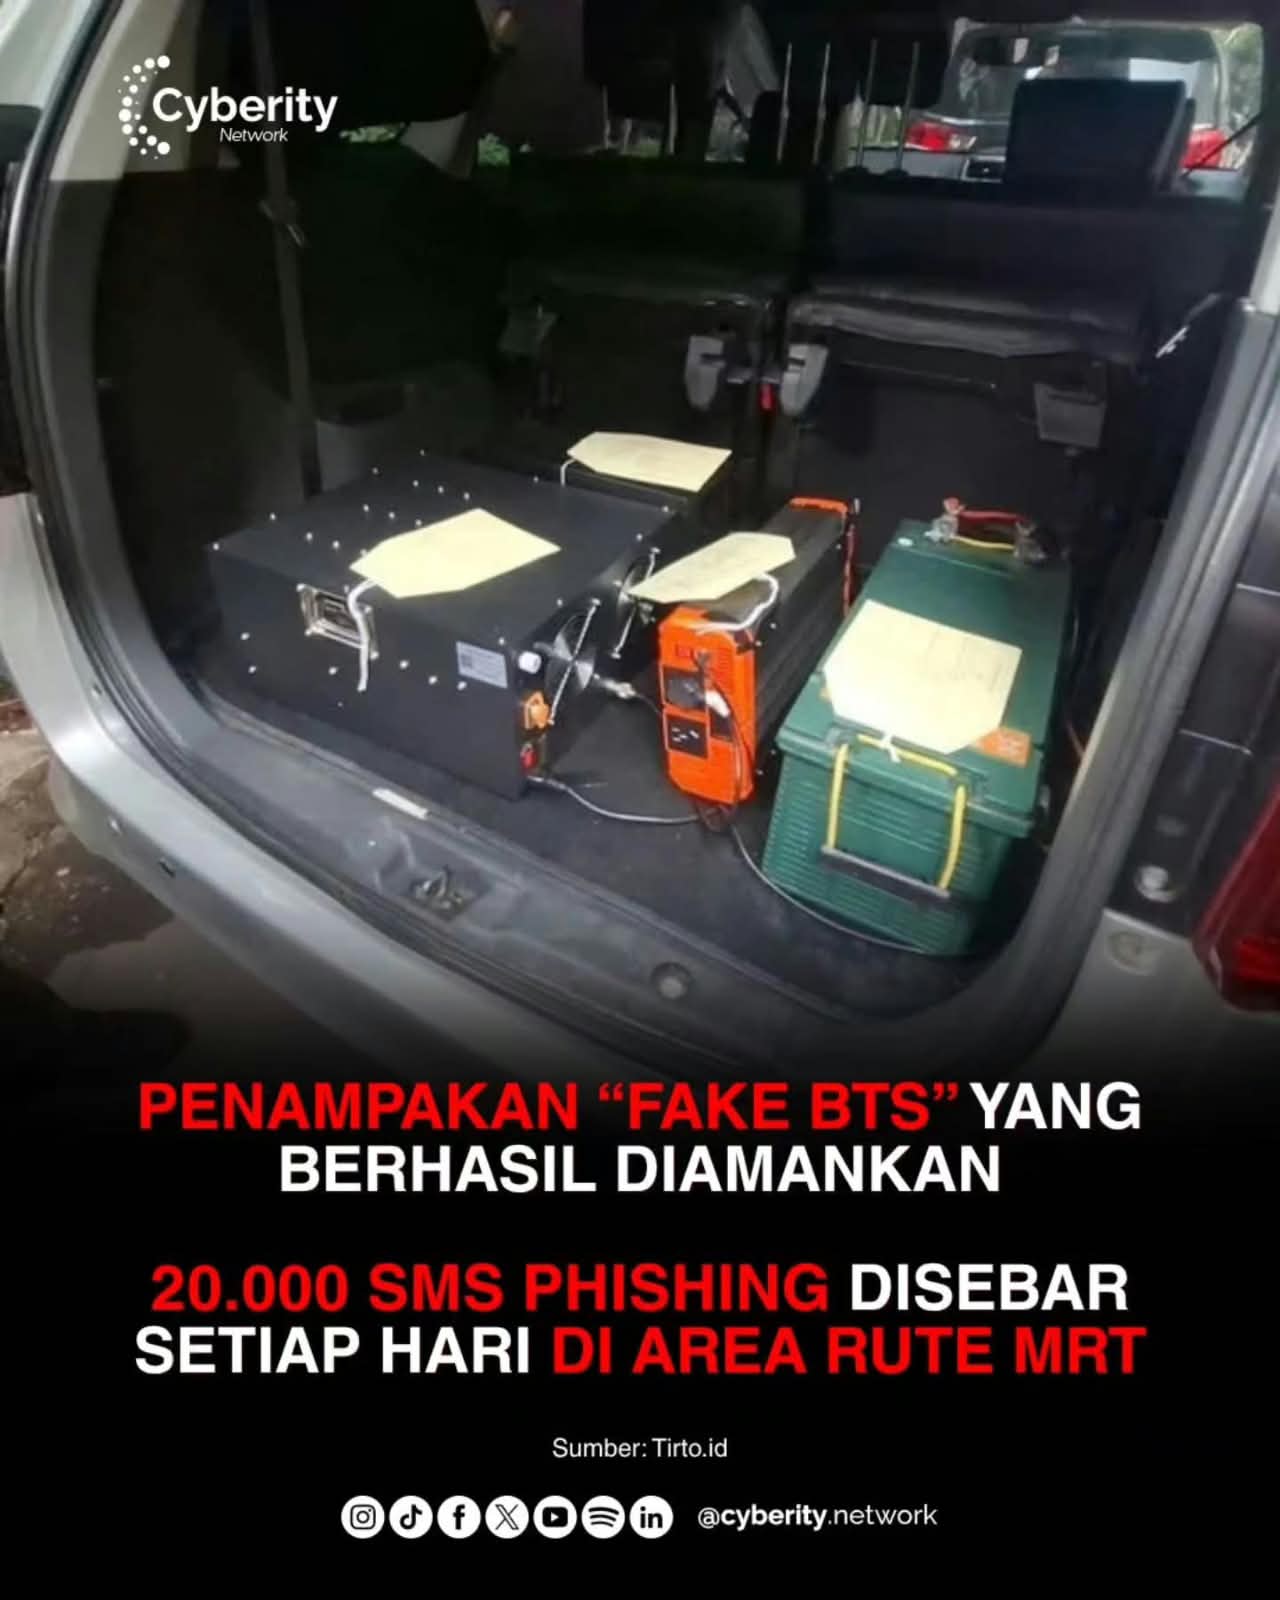
JAKARTA | KABARPLUS – Subdit 4 Ditres Siber Polda Metro Jaya mengungkap sindikat penyebar SMS phishing yang menggunakan alat bernama Fake BTS, akhir September lalu. Kasus ini membuktikan bahwa ancaman phishing tidak hanya datang dari internet, melainkan juga dari sinyal ponsel yang selama ini dianggap paling dasar dan terpercaya.
Pengungkapan ini berawal dari operasi sindikat yang menyebarkan SMS phishing dari dalam mobil yang berjalan pelan di rute MRT Bundaran HI-Blok M serta titik keramaian lainnya. Pelaku sengaja memetakan lokasi keramaian seperti stasiun KRL, stasiun MRT, pusat perbelanjaan, dan kawasan padat pada jam berangkat atau pulang kerja. Target mereka bukanlah satu orang spesifik, melainkan massa. Dari 20.000 SMS yang disebar setiap hari, pelaku hanya butuh satu hingga dua orang yang terpancing.
Alat Fake BTS tersebut bekerja dengan mensimulasikan sinyal jaringan GSM. Ponsel di sekitar alat itu “tertipu” dan menganggap sinyal berasal dari BTS (menara seluler) yang sah, padahal itu hanyalah BTS bayangan di dalam mobil. Karena ponsel menganggap sumbernya valid, SMS yang dikirim pun terlihat meyakinkan, seolah-olah benar-benar berasal dari bank, provider, atau layanan resmi lainnya.
Pesan yang disebar mengatasnamakan berbagai pihak, mulai dari gerai kopi, provider telekomunikasi, hingga perbankan. Isinya seputar penukaran poin menjadi voucher atau barang, lengkap dengan tautan yang mengarah ke situs palsu yang tampilannya menyerupai halaman resmi.
Kelima tersangka yang ditangkap memiliki peran masing-masing layaknya sebuah tim kerja terorganisir. Satu orang bertugas sebagai pengemudi sekaligus operator alat. Satu orang lainnya berperan sebagai teknisi yang memasang alat ke dalam mobil. Ada pula yang mengatur isi dan jumlah SMS yang disebar, serta dua orang lainnya yang mengurus logistik, mencari mobil, pengemudi, dan pendanaan.
Fakta penting terungkap dari penyidikan polisi: para tersangka mempelajari cara kerja dan penggunaan Fake BTS melalui internet dan media sosial, salah satunya dari sebuah kanal pesan instan. Hal ini menegaskan bahwa kejahatan siber semakin tidak memerlukan keahlian teknis tingkat tinggi. Cukup dengan niat jahat dan akses ke informasi yang beredar bebas di dunia maya, sindikat ini dapat beroperasi.
Polisi telah memeriksa tiga korban yang mengaku menerima SMS phishing ini. Untungnya, kerugian materiil belum dapat dipastikan karena saat diarahkan ke situs palsu yang meminta data kartu kredit, korban kebetulan tidak memiliki kartu kredit, sehingga proses “login” di situs palsu tersebut tidak sempat diselesaikan.
Masyarakat diimbau untuk selalu berhati-hati. Sebelum mengklik tautan di SMS yang menggiurkan, ingatlah bahwa SMS “resmi” belum tentu benar-benar berasal dari sumber yang Anda kira. Terapkan prinsip think before you click; jangan langsung klik tautan dari SMS yang menawarkan hadiah, bonus, undian, atau penawaran yang terdengar “terlalu bagus untuk jadi kenyataan”.
Selalu lakukan verifikasi langsung melalui aplikasi resmi atau customer service resmi, bukan melalui tautan di SMS. Waspadai SMS yang mengatasnamakan bank atau provider tetapi mengarahkan ke domain yang tidak familiar atau terlihat janggal. Yang terpenting, jangan pernah memasukkan data kartu kredit atau informasi sensitif lainnya di situs yang diakses melalui tautan SMS yang tidak diminta sebelumnya. (ist/foto: ist, tirto.id)